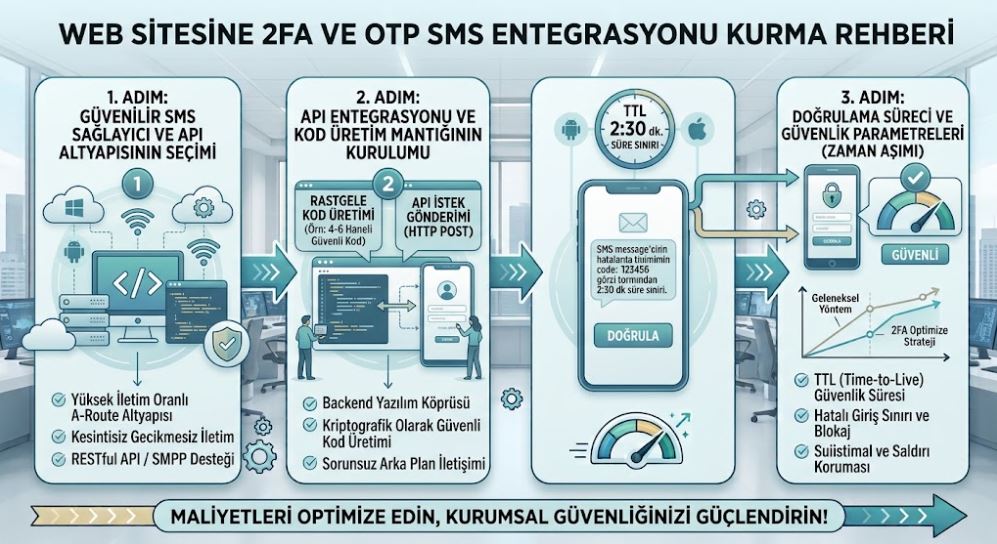
Dijital güvenliğin en üst düzeye çıkarıldığı günümüzde, web siteleri ve mobil uygulamalar için kullanıcı hesaplarını korumak kritik bir zorunluluktur. Şifrelerin çalınması veya yetkisiz erişim risklerine karşı en etkili güvenlik katmanlarından biri 2FA (İki Aşamalı Doğrulama) ve OTP (Tek Seferlik Şifre) SMS entegrasyonudur. Kullanıcıların sisteme giriş yaparken ya da kritik işlemler gerçekleştirirken cep telefonlarına gelen tek kullanımlık şifre ile kimliklerini doğrulaması, veri güvenliğini önemli ölçüde artırır.
Bu rehberde, web sitenize güvenilir bir OTP SMS altyapısını nasıl entegre edebileceğinizi ve bu sürecin teknik aşamalarını adım adım inceledik.
1. Adım: Güvenilir SMS Sağlayıcı ve API Altyapısının Seçimi
OTP mesajlarının saniyeler içinde ve kesintisiz bir şekilde kullanıcıya ulaşması sistemin başarısı için hayati önem taşır.
-
A-Route (Doğrudan Hat) Altyapısı: Doğrulama kodlarının operatör filtrelerine takılmadan anında iletilmesi için yüksek iletim oranına sahip A-Route altyapı sunan sağlayıcılar tercih edilmelidir.
-
Gelişmiş API Desteği: RESTful API, SMPP veya hazır yazılım kütüphaneleri (PHP, Python, Node.js vb.) sunan paneller, geliştirme sürecini büyük ölçüde hızlandırır.
2. Adım: API Entegrasyonu ve Kod Üretim Mantığının Kurulumu
Altyapı seçildikten sonra web sitenizin arka plan (backend) yazılımı ile SMS sağlayıcısının sunucuları arasında köprü kurulur.
-
Rastgele Kod Üretimi: Kullanıcı giriş talebinde bulunduğunda sistem tarafından güvenli (kriptografik olarak güvenli) 4 veya 6 haneli tek kullanımlık bir OTP kodu üretilir.
-
API İstek Gönderimi: Üretilen kod, SMS sağlayıcısının API uç noktasına (endpoint) HTTP POST isteği ile iletilir ve kullanıcının cep telefonuna anında gönderilir.
3. Adım: Doğrulama Süreci ve Güvenlik Parametreleri (Zaman Aşımı)
Gönderilen OTP kodunun kötü niyetli kişilerden korunması ve suiistimal edilmemesi için belirli güvenlik kuralları tanımlanmalıdır.
-
Süre Sınırı (TTL): Doğrulama kodlarının geçerlilik süresi genellikle 2 ila 3 dakika arasında sınırlandırılır; süre aşımında kod geçersiz olur.
-
Hatalı Giriş Sınırı: Aynı numara için arka arkaya yapılan başarısız denemelerde geçici blokaj mekanizmaları kurularak brute-force (kaba kuvvet) saldırıları önlenir.
Özet Web Sitesi OTP Entegrasyon Kontrol Listesi
| Entegrasyon Aşaması | Teknik Uygulama | Sağladığı Avantaj |
| 1. Altyapı Seçimi | A-Route destekli hızlı API sağlayıcısı | Saniyeler içinde gecikmesiz kod iletimi |
| 2. Yazılım Kurgusu | Güvenli kod üretimi ve HTTP POST entegrasyonu | Sorunsuz arka plan veri iletişimi |
| 3. Güvenlik Kuralları | Zaman aşımı (TTL) ve hatalı deneme sınırlaması | Maksimum hesap güvenliği ve saldırı koruması |
Web sitenize 2FA ve OTP SMS entegrasyonu kurmak; kullanıcı verilerini koruyan, yetkisiz erişimleri engelleyen ve kurumsal güvenilirliği en üst seviyeye çıkaran en kritik güvenlik adımıdır.